

7月の画像フィルタリング拡大、コストと効果を検証すべき理由
7月から約80の事業者の公開画像に、不法撮影物との照合義務が拡大されます。適用範囲や運用コスト、Apple・EU事例との違いを見ていきます。
社会コミュニティに投稿する画像も不法撮影物と照合する
7月1日から、一部のオンラインサービスで写真を投稿する際、不法撮影物かどうかを自動で照合する手続きが追加されます。韓国の放送メディア通信委員会が6月4日に発表した内容です。既存の動画フィルタリングを静止画像にまで拡大することで、コミュニティ運営者の間ではサーバーコストと制度の効果をめぐる論争が起きています。放送メディア通信委員会の案内
不法撮影物が一度アップロードされた後、繰り返し拡散すると、被害者は削除を要請しても同じ被害を受け続けます。すでに確認された不法物を投稿前に遮断しようという趣旨はここにあります。ただし、その目的を達成するには、どれだけうまく遮断できるか、正常な写真を誤って遮断しないか、運用コストは負担できるのかを併せて検証する必要があります。
海外では、Appleの写真検査計画とEUの児童性的搾取物対策法案が比較対象として取り上げられています。ですが、この三つの事例は検査対象と検査が行われる場所が異なります。韓国の公開投稿物フィルタリングを、個人端末や私的な通信の検査と同じ制度として説明してしまうと、本来批判すべき論点までぼやけてしまいます。
7月1日、韓国のインターネットで何が起きるのか
法的根拠は、電気通信事業法第22条の5および施行令第30条の6です。不法撮影物などの流通を防ぐための既存の義務に基づき、技術的措置の適用範囲を画像にまで広げるものです。
対象は、当該事業者が一般に公開して流通させる情報です。個人の携帯電話の写真アルバムや私的な一対一の会話をすべて検査するという意味ではありません。 どこに投稿するどの写真を照合するのかを、まず区別する必要があります。電気通信事業法第22条の5
政府が案内した事前措置義務事業者は約80社です。Google・Meta・Xなどの海外企業と、Naver・Kakaoなどの国内企業がともに含まれます。一般付加通信事業者は、施行令が定めるサービスの種類に該当し、かつ前年度の当該サービスの売上高10億ウォン以上、または前年度末3か月間の1日平均利用者数10万人以上などの基準を満たす必要があります。ウェブハードのような特殊類型事業者には別途の基準が適用されます。すべてのインターネット事業者が一律に対象となるわけではありません。施行令第30条の6
フィルタリングは、審議機関がすでに不法撮影物などと判断した資料の特徴情報と、アップロードされた画像を比較する方式です。ファイルが完全に一致するかどうかだけを確認する単純な照合とは区別されますが、AIが初めて見るすべての写真の違法性を独自に判定する制度でもありません。事業者のサーバーで比較手続きを行うという事実だけをもって、すべての元画像が政府に送信されると見なすこともできません。
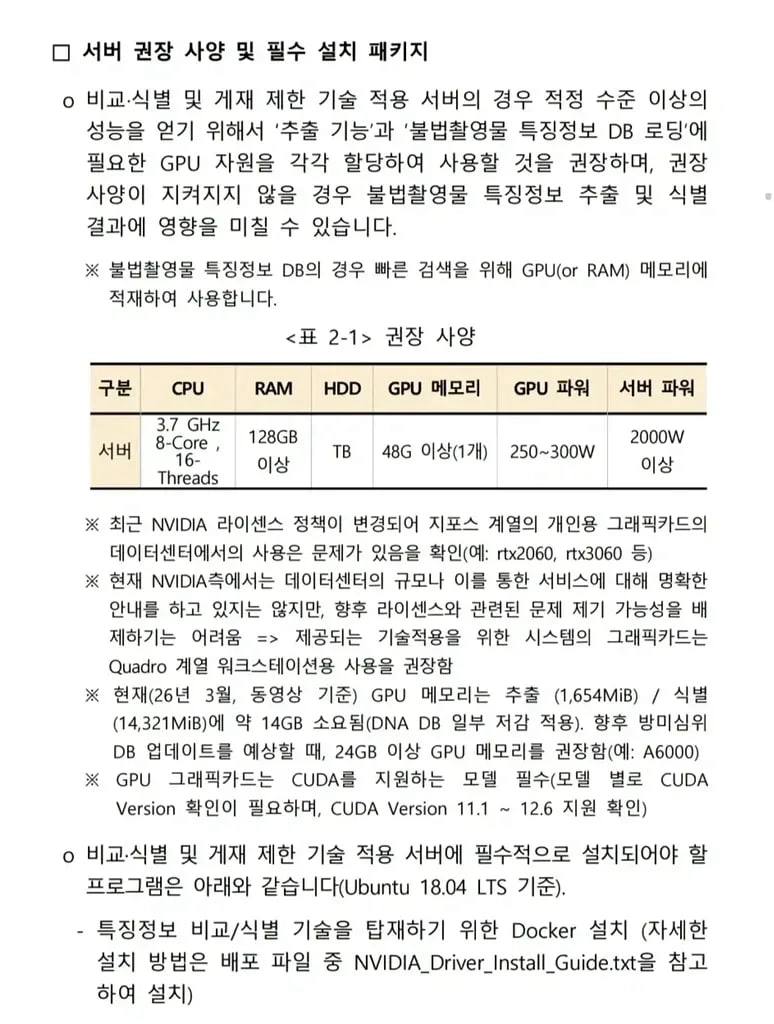
事業者にとっては処理容量が問題になります。画像のアップロード速度を維持しながら追加の演算を行うには、サーバーの増設やソフトウェアの連携が必要になる場合があります。投稿数が多いサービスほど、処理量、遅延時間、障害対応人員を併せて計算する必要があります。写真を照合する技術の精度と、それをサービスに組み込むコストは、別に確認すべき項目です。
政府は、提供する技術の設置方法と性能評価手続きを案内し、技術支援を行うと発表しました。とはいえ、事業者が機器や運用人員にかけるコストがなくなるわけではありません。どのような機器がどれだけ必要か、導入費と維持費がいくらになるかは、サービスの実際の処理量を基準に計算する必要があります。
すでに動画フィルタリングを運用していた事業者であっても、画像が追加されれば処理すべきファイル数は変わります。既存の機器で対応できるのか、新たな機器が必要なのかは、サービスごとに確認する必要があります。ソフトウェアの提供を受けたという理由だけで、運用負担が解決されたと見なすのは難しいでしょう。
運営者たちが提起するもう一つの問題は公平性です。国内コミュニティには機器の設置や履行状況を確認しやすい一方、海外事業者から同水準の協力を確保するのはより難しい可能性があります。ただし、海外事業者も法的対象に含まれます。国内での事業者登録がないという事実だけで、あらゆる執行手段がないと断定することはできません。実際の履行率と是正措置の結果を比較すべき問題です。
プラットフォームが不法撮影物の流通防止に責任を負うべきだという主張にも一理あります。投稿後、通報を待つ間に被害が拡大する可能性があるからです。ただし、国内コミュニティがすべて安全装置なしに運営されてきた、あるいは海外プラットフォームはすべて十分な保護措置を備えているとひとくくりにすることはできません。既存の措置の水準と新たな義務の効果は、サービスごとに見る必要があります。
事業者に責任を求めるのであれば、その責任を履行できる具体的な方法も併せて示される必要があります。
私は、フィルタリングの必要性を主張する際にも、コストと効果を公開すべきだと考えます。追加コストによって再拡散をどれだけ減らせるのか、正常な投稿が誤って遮断された場合に誰がどれだけ早く復旧するのかを説明してこそ、事業者と利用者が制度を評価できます。
AppleとEUの事例は何が違ったのか
画像を自動で照合するという仕組み自体は、さまざまなサービスで使われています。しかし、公開された投稿物を事業者のサーバーで検査することと、個人端末で私的な写真を検査することでは、プライバシーに与える影響が異なります。
2021年8月、Appleは米国の利用者の写真がiCloud Photosにアップロードされる前に、端末内で既知の児童性的搾取物(CSAM)1と照合する計画を発表しました。この方式はクライアントサイドスキャンと呼ばれます。サーバー上で公開する投稿物ではなく、個人の写真保管サービスにアップロードする写真が対象だという点が、韓国の制度と異なっていました。
セキュリティ研究者やデジタル人権団体EFF2などはこれに反対しました。端末内の写真を検査する機能を作れば、政府が他の資料も探すよう要求できるようになり、誤検知が利用者に被害を与えかねないという懸念でした。児童保護という目的と、検査機能が悪用される可能性を併せて検討すべきだという主張でした。
Appleは計画を保留した後、2022年12月にiCloud Photos向けのCSAM検出ツールを進めないと発表しました。EFFが公開した当時のAppleの声明文でも、これを確認できます。EFF、2022年12月
EUでは、2022年の欧州委員会による児童性的搾取物対策法案が、私的通信と暗号化保護をめぐる論争を呼びました。2025年11月、EU理事会はリスク評価・低減義務と、事業者による自発的な検知の法的根拠などを盛り込んだ交渉方針を採択しました。**これは最終的な法律の確定や、あらゆる自動検知の廃止を意味するものではありません。**欧州議会との交渉に臨むための理事会の方針です。EU理事会の発表
この論争で繰り返し挙がる懸念は、検査の目的が拡大していく可能性です。当初は児童性的搾取物を見つけるために使われていた機能が、他のコンテンツを探すために動員されうるというものです。実際にそのように拡大したという主張とは区別すべきですが、検査対象のリストを誰が変更し、その決定を誰が監督するのかは、最初から定めておく必要があります。
14人の研究者が執筆した『Bugs in our Pockets』は、こうしたセキュリティ問題を分析しています。2021年に公開された研究が、2024年に学術誌に掲載されました。著者らは、個人端末上でコンテンツを検査する方式がプライバシーとセキュリティを脅かし、安全で信頼できる設計を実現するのは難しいと指摘しています。この論文を、韓国のサーバー側フィルタリング技術に対する直接的な性能評価として読むべきではありません。
韓国の制度で確認すべきこと
韓国の制度は、N番部屋事件以降強化されたデジタル性犯罪対策の文脈で見る必要があります。2020年に改正された電気通信事業法により、不法撮影物の流通防止義務が強化され、動画に続いて画像にも技術的措置が適用されることになりました。被害が繰り返される前に流通を防ごうという要求は明確です。
その要求に同意するとしても、実施方法は検証されるべきです。
海外で市民団体やセキュリティ研究者が提起してきた論点は、韓国でも参考にできます。検査対象の制限、誤検知の検証、異議申し立て手続き、目的拡大に対する統制などがその例です。ただし、Appleの撤回とEUの立法議論を一つの社会的合意としてまとめて韓国と対照させると、制度の違いを見落としてしまいます。
韓国の措置の核心は、すでに不法と審議された資料の再拡散をどれだけ減らせるかです。検査したファイル数や機器を設置した事業者数だけでは、被害が減ったかどうかは分かりません。遮断の結果と誤検知、削除要請後の再拡散を併せて確認する必要があります。
施行を準備する事業者に対しても説明が必要です。技術支援で解決できる部分と、自前の投資で解決すべき部分、想定処理量ごとのコストを分けて案内する必要があります。特に、利用者は多いが収益は少ないコミュニティにどのような負担が生じるのかを見ておく必要があります。
国内メディアやITコミュニティだけでなく、海外のPrivacy Guidesでもこの制度をめぐって議論が起きています。海外の投稿には、韓国のすべての画像を監視する制度であるかのように紹介する表現も見られます。そうした反応をそのまま事実として受け止めるのではなく、公開投稿物という適用範囲を説明したうえで、残る懸念を検証すべきです。
デジタル性犯罪を防ぐべきだという点に同意するからといって、特定の技術の効果まで確認されたわけではありません。被害者保護と制度検証を、互いに対立する主張として扱ってはなりません。
国内外の事業者の履行格差も公開する必要があります。海外プラットフォームの協力が不足しているのであれば、そのサービスに対する執行と国際協力を強化すべきです。国内事業者がコストを支出したという事実だけで、流通経路全体が統制されたと見なすことはできません。逆に、国内フィルタリングにはまったく効果がないと断定する根拠も乏しいと言えます。
コスト増加によって国内サービスが不便になり、利用者が別のプラットフォームへ移っていく可能性についても見ておく必要があります。ただし、そうした移動が今回の措置によって起きたと確認されているわけではまだありません。施行後のサービスの変化と再拡散の経路を追跡すべき理由がここにあります。
Oswarldの視点
私は企業の技術戦略を立てる中で、顧客がいる場所へのアプローチが難しいという理由から、管理しやすいチャネルに予算と人員を集中させる姿を何度も見てきました。
そうすれば、執行の内訳はきれいに整理されます。しかし、実際の顧客に届かなければ、売上にはつながりません。
今回の制度を見ながら、投入した資源と達成しようとする結果を区別して考える必要があると感じました。企業の売上と犯罪被害者保護を同列に扱うことはできませんが、管理しやすい場所に措置を集中させたあまり、実際に問題が発生している地点を見落としていないかを確認すべきだという点は、参考にできるはずです。
国内コミュニティにフィルターを設置することと、海外プラットフォームの再拡散に対応することは、並行して進める必要があります。機器設置の実績にとどまらず、被害者の資料がどれだけ早く、どれだけ持続的に遮断されるのかを説明すべきです。
検査の範囲を明確に説明することも重要です。政府は、公開投稿物と私的通信の違い、特徴情報と元画像の処理方式、誤検知が起きた際の救済手続きを、利用者が理解できる言葉で公開すべきです。そうしてこそ、誇張された主張にも応えられ、実際のリスクに対する批判も受け止められます。
私は、事業者の義務を増やすことで政策評価を終わらせてはならないと考えます。再拡散の遮断効果と誤検知を公開し、小規模事業者が対応できる運用方策を用意する必要があります。目的が切実であるほど、その手段が実際に機能しているかを、より厳密に確認しなければならないからです。
おわりに
7月から、約80の事業者の公開画像に不法撮影物との照合義務が拡大されます。Appleの個人端末検査計画や、EUの私的通信をめぐる議論とは適用範囲が異なりますが、精度とコスト、検査目的の制限を検証すべきだという課題は残っています。
施行後は、遮断件数だけでなく、誤って遮断された比率と復旧時間、再拡散の減少、国内外事業者の履行格差を見たいと思います。そうしたデータがあってこそ、今回の拡大が被害の軽減に役立ったかどうかを判断できます。
読者の皆さんは、今回の画像フィルタリングにおいて、どの情報を先に公開すべきだとお考えですか。運用コスト、遮断効果、誤検知対応のうち、最も気になる点をコメントで教えてください。


参考資料と関連リンク
主要出典
-
Hal Abelson et al.,「Bugs in our Pockets: The Risks of Client-Side Scanning」, Journal of Cybersecurity, Oxford Academic, 2024年。14人の国際的なセキュリティ研究者が、クライアントサイドスキャンの技術的リスクを分析した核心的な論文です。第2章が特に読みやすいです。
-
電気通信事業法施行令第30条の6:義務事業者の範囲と技術的措置を定めた施行令の原文です。
-
Privacy Guides Community,「South Korean Online Communities Will Need to Scan Every Images with AI Censorship Tools」, 2026年。海外のプライバシーコミュニティがこの問題をどう見ているかを確認できます。
-
京郷新聞、「不法撮影写真の遮断拡大に『検閲国家』反発……政府『すでに確認された不法物が対象』」、キム・ナムヒ記者、2026年6月5日。京郷新聞が放送メディア通信委員会の事業者説明会について取材した記事です。
-
韓国の放送メディア通信委員会、「不法撮影画像も流通防止措置を取るべき」、2026年6月4日。適用スケジュールと対象事業者、技術支援について案内しています。
-
EU理事会による児童性的搾取物対策法案の交渉方針、2025年11月26日。最終的な法律ではなく、理事会が採択した交渉方針です。
背景知識
- Tuta Blog,「EU Commission is planning what Apple stopped: Automatic CSAM scanning」, 2022年。Apple CSAMスキャン撤回とEU Chat Controlの流れをよく整理した記事です。
- Chambers & Partners,「Data Protection & Privacy 2026 — South Korea」, 2026年。AI基本法と韓国のデータ保護法制をグローバルな観点から整理した報告書です。
筆者のアン・グァンソプ(安光涉)は世宗大学校経営学科教授であり、INLEVEL9のリードコンサルタントである。大学では経営データ管理、ビジネスアナリティクスなど統計およびデータ分析を教える一方、現場ではGTM戦略とAI戦略コンサルティングを率い、技術とビジネスの接点を設計している。AI対話システムの記憶アーキテクチャ(HEMA)研究で学術論文を発表し、毎日グローバルなAI論文をキュレーションするDaily Arxivプロジェクトを運営している。高麗大学校技術経営専門大学院修士課程とKMBAを修了した。著書に『思考を預ける人々:ホモ・ブレインレス』がある。

각주
あわせて読みたい過去の号
豪州の青少年SNS制限、アカウント数の次に確認すべきこと
豪州で約470万件のアカウントが削除・制限されました。既存利用者のアカウント維持率と全体の保有率を区別し、青少年の精神健康への効果をどう確認するかを見ていきます。
社会ピーター・ティールがアルゼンチンに拠点を構えた理由
ピーター・ティールのブエノスアイレス滞在報道をもとに、カリフォルニアの富裕税論議とミレイ政権への関心を検証します。
社会教皇の最初の回勅がAI時代の人間を扱う理由
レオ14世の初の回勅はAI時代の人間保護を扱う予定です。1891年に労働問題を扱った回勅との関連性、技術研究者が共に発表する意味を見てみました。
社会
あなたの視点が次の号をつくります
この号で最も共感した点、あるいは違う経験をした点はどこですか。