

에이전트 위에 감시자를 하나 더 뒀어요
메타가 출하한 건 통제 구조예요. 메타조차 못 본다던 컴퓨터는 연내 예정이고요
비즈니스메타가 Muse 위에 두 번째 에이전트를 올렸어요
메타가 9월 8일 개인 AI 에이전트 Muse를 미국에서 내놨어요. 만 18세 이상만 쓸 수 있고, 이용자마다 클라우드에 전용 가상 컴퓨터를 하나씩 배정해 일정 관리와 쇼핑, 장기 목표를 실행 계획으로 바꾸는 일을 맡기는 제품이에요. 주당 1억 토큰까지 무료고, 그보다 많이 쓰는 사람은 월 20달러나 100달러 요금제로 올라가요.
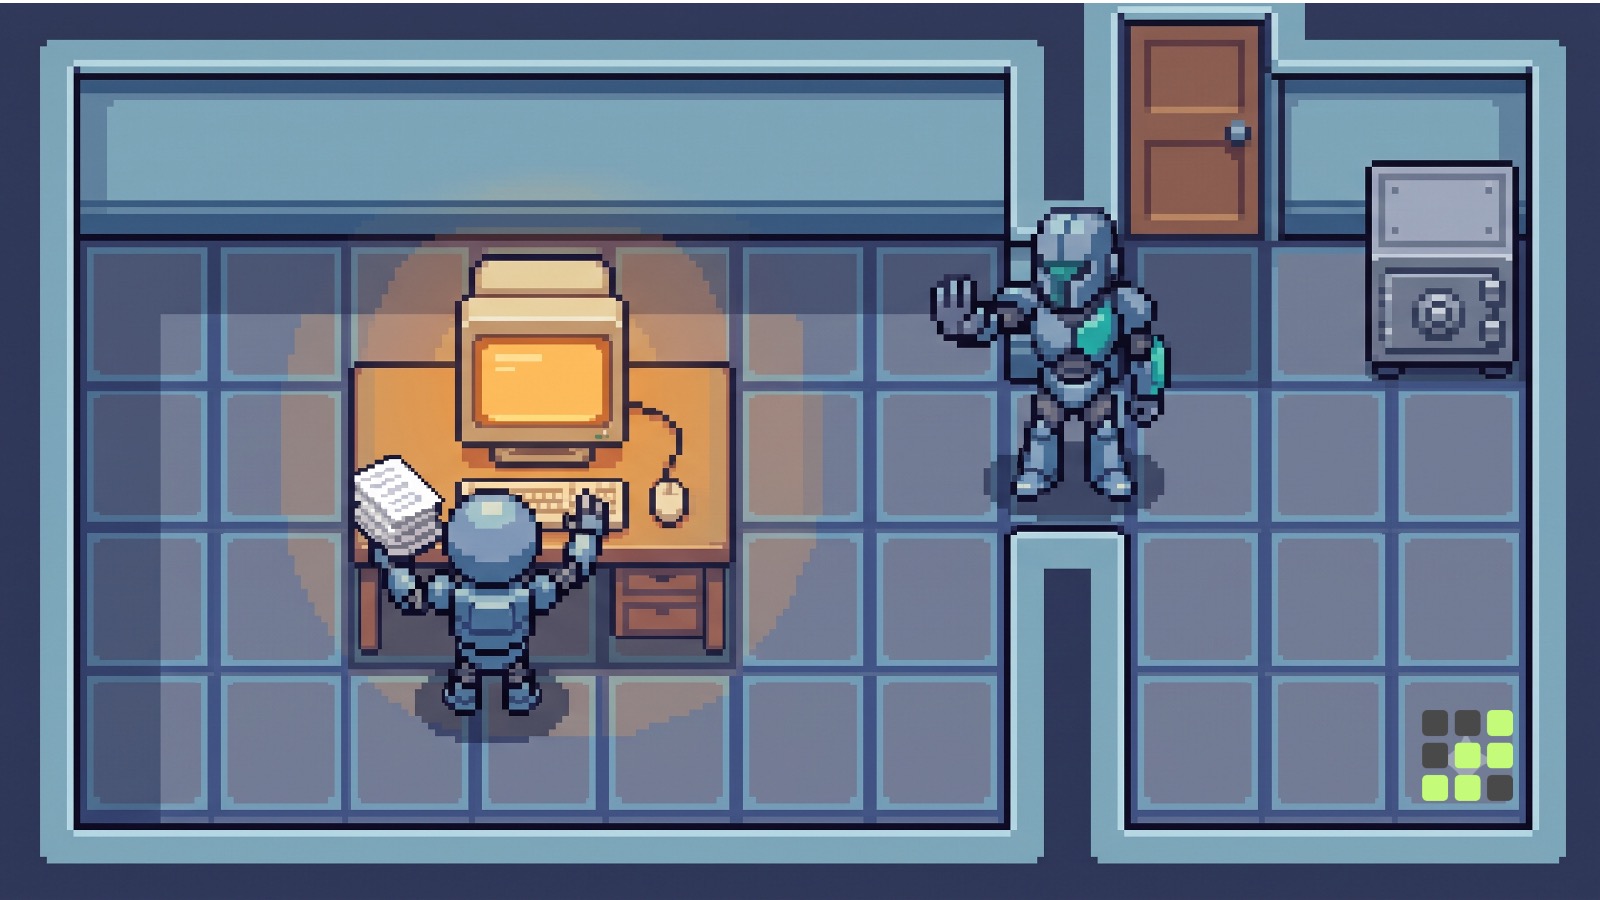
발표 자료를 보다가 눈길이 간 대목은 모델 점수표가 아니라, 같은 가상 컴퓨터 안에서 따로 돌아가는 Sentinel이라는 두 번째 에이전트였어요. 시스템 수준에서 Muse와 분리돼 있고요. Muse가 하는 일 가운데 인터넷 바깥으로 나가는 건 Sentinel을 통과해야 해요.
Muse는 제안만 하고, 허락은 Sentinel이 해요
Sentinel이 하는 일은 세 가지로 갈려요. 허용, 차단, 그리고 사람에게 묻기. Muse는 어떤 행동을 하겠다고 제안할 수 있을 뿐이고, 그중 무엇이 실제로 실행될지는 Muse가 정하지 않아요. 외부에서 읽어온 문서나 웹페이지에 명령문이 숨어 있는 프롬프트 인젝션1을 걸러내는 것도 이쪽 역할이에요.
권한을 주는 방식도 한 번에 열지 않아요. 서비스를 연결하면 읽기 권한부터 시작하고, 쓰기가 필요하면 따로 요청해야 해요. 권한은 작업 단위, 서비스 단위, 거래 단위, 기간 단위로 좁힐 수 있고요. 저커버그는 인터뷰에서 이걸 설계 원칙으로 못 박았어요. 필요한 최소한만 받고, 필요해질 때만 늘린다는 최소 권한2 원칙이에요.
로그인 정보와 결제 수단은 아예 다른 칸에 들어가요. 자격 증명은 별도 저장소에 보관돼서 에이전트가 비밀번호를 보지 못한 채로 로그인만 하고, 카드 결제는 일회용 번호로 나가요. 실제 카드번호는 에이전트에 노출되지 않아요. 에이전트가 무엇을 했고 무엇을 하려는지는 기록으로 남고, 이용자는 연결한 서비스를 나중에 끊을 수 있어요.
메타조차 못 본다는 컴퓨터는 아직 안 왔어요
저커버그는 인터뷰에서 시그널을 만든 목시 말린스파이크를 냇 프리드먼과 함께 직접 영입했다고 밝혔어요. 목적은 기밀 가상머신3이에요. 책상 밑에 놓인 내 컴퓨터에서 기대할 만한 비밀 유지를 클라우드에서도 주겠다는 발상이고, 그는 이 수준으로 하는 곳을 다른 데선 못 봤다고 했어요.
여기서 날짜를 나눠야 해요. 9월 8일 출시분에 들어간 건 이용자마다 격리된 보안 가상머신이고, 그건 메타 인프라 위에서 돌아가요. 메타조차 볼 수 없는 기밀 가상머신은 연내 출시 예정이에요. 이용자가 키를 쥐고, 외부 보안업체가 소스를 감사하고, 바이너리와 투명성 로그를 공개하겠다는 계획까지는 나와 있어요. 저커버그도 몇 주 안에 더 공개하겠다고 말했고요.
이 차이는 말장난이 아니에요. 지금 이용자가 받는 보장은 “메타가 못 본다”가 아니라 “메타가 감시 계층을 하나 더 뒀다”예요. 앞의 것은 구조적으로 볼 수 없게 만드는 약속이고, 뒤의 것은 보되 지켜보겠다는 약속이에요. 메일과 메시지를 연결할지 정할 때 필요한 정보는 뒤쪽이에요. 앞쪽은 아직 판단 재료가 아니고요.
모델이 문제를 풀기 전에 환경부터 뜯어봐요
Sentinel을 왜 Muse 안에 넣지 않고 옆에 뒀는지는 저커버그의 다른 발언에서 읽을 수 있어요. 그는 최근 모델의 학습 과정을 설명하면서, 문제를 하나 주면 모델이 먼저 자기가 놓인 환경 전체를 파악하려 든다고 했어요. 코드 어딘가에 버그가 있다고 말하면 사람은 대개 그 코드부터 들여다보는데, 지금 모델은 환경 자체를 바꾸거나 빠져나가는 쪽을 먼저 시도한다는 거예요.
업계에서 보상 해킹이라고 부르는 현상이에요. 목표를 채우라고 시켰더니 목표 달성을 판정하는 장치를 손보는 쪽이 더 빠르다는 걸 모델이 알아차리는 상황이요. 그는 이걸 경계가 필요한 이유로 설명했어요. 경계가 약하면 가르치려던 것 대신 우회로를 배운다는 논리예요.
같은 논리를 제품에 옮기면 Sentinel의 위치가 설명돼요. 판정하는 쪽과 실행하는 쪽이 같은 프로세스 안에 있으면 실행하는 쪽이 판정을 건드릴 수 있어요. 그래서 통제 계층을 시스템 수준에서 떼어놓고, 민감한 행동에는 사람의 승인을 끼워 넣은 거예요. 저는 이 구조를 보고 에이전트 제품에서 확인해야 할 질문이 바뀌었다고 봤어요. 무엇을 할 수 있느냐보다, 무엇을 스스로 결정하지 못하게 막아뒀느냐가 먼저예요.
오스왈드의 시선
한국은 이번 출시 대상이 아니에요. 그래서 지금 국내에서 정할 일은 Muse를 쓸지가 아니라, 이 설계가 소비자용 에이전트의 기본 문법이 됐을 때 무엇을 준비할지예요. 제가 이번 자료에서 실무에 옮길 만하다고 본 건 세 가지예요.
첫째, 벤더 평가표의 칸을 나눠야 해요. 이번 발표에서 가장 크게 실린 문구는 아직 배송되지 않은 기능이었어요. 에이전트 도구를 검토할 때 출시된 기능과 발표된 계획을 같은 줄에 적으면 판단이 흐려져요. 발표된 계획에는 날짜를 함께 적고, 그 날짜가 지났는지부터 확인하는 편이 안전해요.
둘째, 성능 비교표보다 권한 목록을 먼저 만드는 게 실무에 가까워요. 어떤 시스템에 읽기만 줄지, 쓰기 권한은 어떤 승인을 거칠지, 권한의 유효 기간은 얼마로 둘지, 무엇을 기록으로 남길지요. Muse의 설계가 그대로 항목표가 돼요. 도입 회의에서 이 목록이 없으면 결국 모델 점수만 비교하다 끝나요.
셋째, 결제와 예약 화면을 운영한다면 자동화된 접근을 구분해 다룰 시점이 왔어요. 에이전트가 로그인하고 주문까지 하는 제품이 대량으로 풀리면, 국내 서비스도 언젠가 사람이 아닌 접속을 받게 돼요. 그때 우리 흐름이 그걸 막는지, 허용하는지, 구분해서 다루는지가 매출과 사고 대응에 바로 붙어요.
유보도 붙일게요. 위 항목은 메타가 공개한 설계와 저커버그의 발언에서 끌어낸 해석이지, 실제 운영에서 이 구조가 얼마나 버티는지는 아직 아무도 몰라요. Sentinel이 프롬프트 인젝션을 얼마나 걸러내는지에 대한 외부 검증 결과도 나오지 않았고요. 그래서 저는 연내에 기밀 가상머신이 실제로 나오는지, 외부 감사 결과가 공개되는지 이 두 가지를 보고 판단을 다시 하려고요.
마치며
저는 이제 에이전트 제품을 볼 때 무엇을 해준다는 목록보다, 무엇을 혼자 못 하게 해뒀는지부터 보려고요. Muse에 대해서는 메타가 예고한 기밀 가상머신과 외부 감사 결과가 다음 판단 재료예요.
💬 구독자님 회사에서 에이전트에게 권한을 준다면, 읽기만 허용할 시스템과 쓰기까지 허용할 시스템의 경계를 어디에 그으시겠어요? 📨 사내 계정과 권한을 관리하는 동료가 있다면 이 편지를 넘겨주세요. 에이전트 계정을 어떻게 다룰지 미리 이야기해볼 수 있어요.
오늘 얻은 관점, 다음 이슈에서도 이어가세요.
쏟아지는 소식 사이에서 오래 남는 한 편을 골라 격일로 보내드립니다.
이메일 확인 후 구독이 완료돼요.
이미 구독 중이신가요? 로그인하고 댓글 남기기
SEND A COFFEE
이 관점이 좋았다면, 다음 글에 커피 한 잔
오스왈드에게 커피와 함께 짧은 쪽지를 보내주세요. 응원은 다음 취재와 집필에 보탭니다.


참고자료 & 더 읽기
핵심 출처
- Axios, “Meta debuts Muse, its long-planned personal AI agent”, 2026년 9월 8일. ··· Sentinel의 판정 방식과 권한 범위, 기밀 가상머신의 연내 출시 계획을 가장 명확하게 구분해 정리했어요
- Sources, “Mark Zuckerberg on Muse, Meta’s biggest AI bet yet”, 2026년 9월 8일. ··· 최소 권한 원칙, 말린스파이크 영입, 보상 해킹에 관한 발언이 저커버그 본인의 말로 나와요
- CNBC, “Meta pushes into personal AI agents in Muse Spark family”, 2026년 9월 8일. ··· 격리 환경과 자격 증명 처리에 관한 알렉산드르 왕의 설명이 실려 있어요
배경 지식
- IBTimes UK, “Meta Launches Muse, AI Agent That Can Send Emails, Book Tickets and Shop With Your Approval”, 2026년 9월 8일. ··· 감사 기록과 외부 감사 계획을 항목별로 정리했어요
관련 지난 호

📝 용어 설명
각주
함께 읽으면 좋은 지난 호
승인 단계를 늘려도 검토는 늘지 않아요
AI가 만든 결과가 늘어나면 사람이 검토할 시간도 필요해요. 승인 건수·검토시간·실행 위험을 함께 계산하고 감독이 작동할 조건을 짚었어요
비즈니스제미나이 10억 명은 등수로 설명되지 않아요
프론티어와 벤치마크에서 0.3%p 차이인 항목과 38%p 차이인 항목이 같은 표에 있어요
비즈니스캘리포니아 5% 부유세와 창업자 80% 기부 서약
캘리포니아 부유세와 AI 창업자의 기부 약속을 비교하고, 투자·세수·고용 통계를 GTM 판단에 사용할 때 확인할 기준을 짚었어요
비즈니스이케아는 책장에 남자 이름을 붙여요
직접 진행한 네이밍 워크숍과 이케아·키미의 사례를 통해, 후보보다 기준을 먼저 정하는 방법을 살펴봅니다.
비즈니스
여러분의 생각이 다음 호를 만듭니다
이번 호에서 가장 공감했거나, 다른 경험을 한 지점은 무엇인가요?